Rédigé par : Julie Lesbats
Validé par : Le Comité Légal de Zorrooo
Un contrat à résumer, un courrier à reformuler, une réponse urgente à un client. Le copier-coller dans un assistant paraît banal. Il peut pourtant transférer des coordonnées, un numéro de dossier, une situation financière ou une information confidentielle à un prestataire extérieur. Pour une entreprise, le bon réflexe consiste à définir l’usage, réduire les données transmises et vérifier les garanties de l’outil. Remplacer le nom du client par « Monsieur X » ne suffit pas toujours.
Si une transmission vous inquiète déjà, commencez par réunir les faits avant de poser votre question sur Zorrooo. Ne recopiez pas les données du client dans une publication publique.
Peut-on utiliser ChatGPT avec des données clients ?
Réponse rapide : le RGPD n’interdit pas toute utilisation d’un système d’IA. Il impose d’examiner le traitement réellement effectué. À quoi sert-il ? Quelles informations sont indispensables ? Qui reçoit les données ? Sur quelle base juridique ? Avec quelles durées et mesures de sécurité ? Le nom commercial de l’outil ne répond à aucune de ces questions.
Les questions-réponses de la CNIL sur les systèmes d’IA générative invitent à examiner les responsabilités du fournisseur, les contrats, les transferts hors de l’Union européenne et les possibilités de réutilisation. Une version professionnelle peut offrir des garanties différentes d’un service grand public. Il faut lire les conditions du produit effectivement utilisé.
Retirer le nom suffit-il à anonymiser le document ?
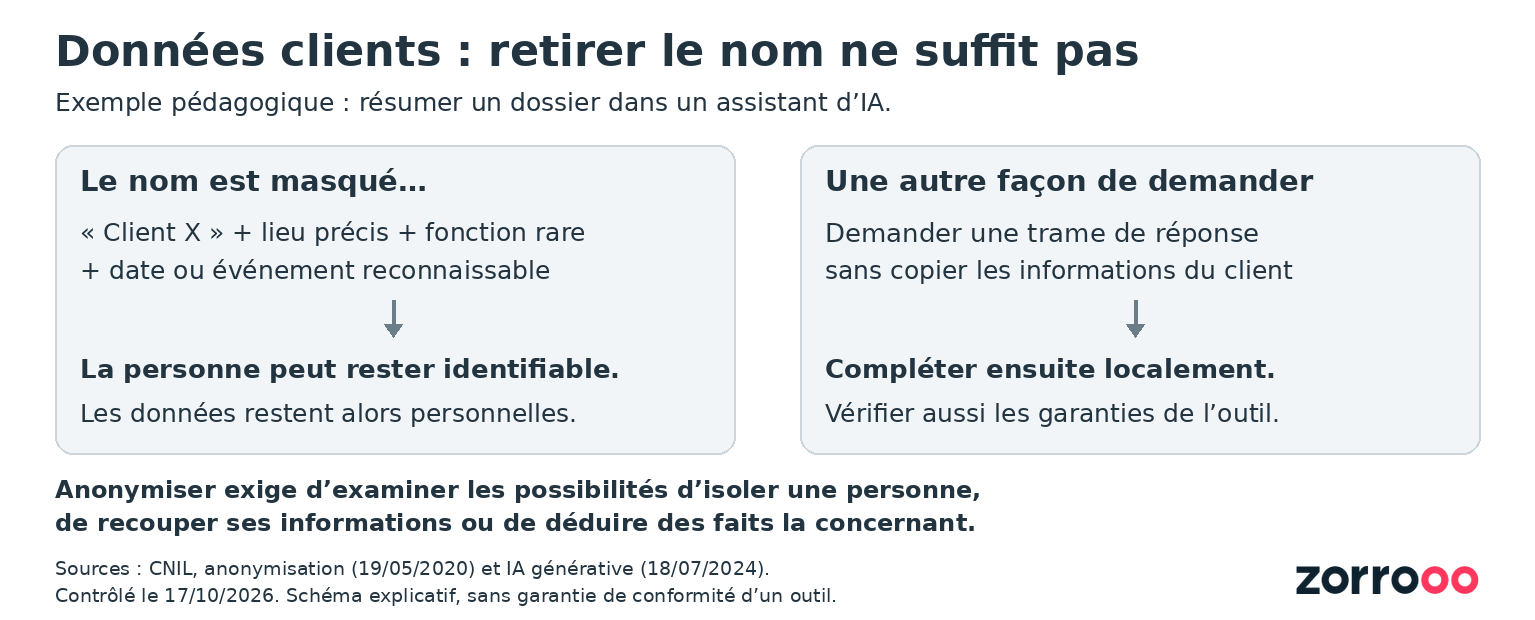
Non. Un numéro de dossier, une fonction rare, une date précise ou le récit d’un événement peuvent rendre une personne identifiable. « Le seul chirurgien de telle petite commune » peut permettre une identification sans aucun nom.
La CNIL distingue anonymisation et pseudonymisation. La seconde masque les identifiants directs mais permet encore une réidentification à partir d’autres informations. Les données restent alors personnelles. Une véritable anonymisation exige une appréciation des risques, pas seulement une opération de recherche-remplacement.
Exemple pédagogique, sans dossier réel : pour obtenir un modèle de réponse à une contestation de facture, demandez une structure de courrier à compléter localement. L’assistant n’a généralement pas besoin du nom, du contrat intégral, de l’adresse ni de l’historique médical du client. Vérifiez aussi le texte obtenu : une réponse plausible peut contenir un faux délai ou une mauvaise référence juridique.
Quelles garanties vérifier auprès du fournisseur ?
Le règlement général sur la protection des données encadre notamment la finalité, la minimisation, la sécurité et les relations avec les sous-traitants. Qualifiez les rôles avant de choisir le contrat : le fournisseur n’est pas automatiquement sous-traitant pour tous ses traitements.
Contrôlez les accès autorisés, la conservation des conversations, les possibilités de suppression, la localisation et les transferts, ainsi que la réutilisation éventuelle pour améliorer le service. Si le prestataire agit comme sous-traitant, les obligations correspondantes doivent être encadrées. Un paramètre désactivant l’entraînement ne règle pas, à lui seul, toutes ces questions.
Pour un usage à risque élevé, une analyse d’impact peut être nécessaire. Les règles de confidentialité, de secret professionnel ou de secret commercial doivent également être examinées. Le fait qu’un document soit pratique à résumer ne rend pas son transfert licite.
Que mettre dans une charte d’usage de l’IA ?
La CNIL recommande, dans ses premières précisions sur le déploiement, de partir d’usages concrets, d’encadrer les pratiques et de former les utilisateurs. Une petite entreprise peut commencer par une règle courte, connue de tous, puis l’adapter à ses activités.
Vous avez un litige à résoudre ?
Déposez votre situation sur Zorrooo, le premier réseau social du droit : c’est gratuit, vous obtenez une première aide et la force du collectif.
Déposer mon litige- Quels outils et comptes professionnels sont autorisés ?
- Quels documents et catégories de données sont interdits ou soumis à contrôle ?
- Qui vérifie les contrats, les paramètres et la sécurité ?
- Qui relit les résultats avant une réponse client ou une décision ?
- À qui signaler immédiatement une transmission accidentelle ?
Ces questions doivent avoir un responsable et une réponse opérationnelle. Évitez une charte qui autorise « les données anonymisées » sans expliquer comment vérifier l’absence d’identification. Prévoyez des exemples propres à votre métier et une procédure pour les situations non prévues.
Une information sensible a déjà été transmise : que faire ?
Notez l’outil, le compte utilisé, l’heure, les données concernées et les paramètres actifs. Prévenez le responsable interne compétent. Vérifiez les possibilités de suppression et de limitation des accès. L’entreprise doit apprécier s’il y a une violation de données et ses conséquences ; toutes les erreurs ne déclenchent pas automatiquement la même notification.
Conservez une trace des actions prises sans multiplier les copies du document. Pour comprendre les enjeux d’une fuite, consultez notre dossier sur les données exposées chez Free. Pour les usages de l’image, lisez aussi les règles de réutilisation d’un portrait et, en cas d’imitation frauduleuse, les précautions sur le clonage vocal.
Questions fréquentes
Un abonnement professionnel rend-il tous les usages conformes ?
Non. Les garanties contractuelles sont à vérifier, mais la finalité, les informations transmises et vos propres obligations restent à examiner.
Faut-il renoncer à l’IA pour rédiger un modèle de courrier ?
Pas nécessairement. Un modèle sans données personnelles ni secret peut répondre au besoin. Complétez ensuite les informations utiles dans votre environnement maîtrisé.
Vous pouvez rechercher un professionnel pour analyser votre usage précis. Il n’existe pas de conformité automatique liée à un bouton ou à une marque.
Sources CNIL et RGPD liées dans le texte, vérifiées le 14 octobre 2026. Exemples pédagogiques, sans données ni dossier de client réel.
Besoin d’une première orientation ? Présentez votre situation et les démarches déjà effectuées.